Domain worz.de kaufen?
Wir ziehen mit dem Projekt
worz.de um.
Sind Sie am Kauf der Domain
worz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain worz.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **


Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
ABB ITS-DR-ORCL Driver, Oracle 11G Datenbank2CQG150505S4061 ITS-DR-ORCL Der Treiber ITS-DR-ORCL wird für die Einbindung von Oracle 11G Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
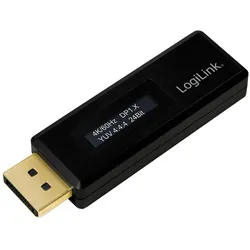
LogiLink DisplayPort Tester für EDID InformationDer DisplayPort Tester von LogiLink ermöglicht ein schnelles und einfach Auslesen der im Monitor gespeicherten EDID Daten. Angezeigt werden Auflösung, HDCP Version, Farbraum und das Ergebnis des Link Training.23,39 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter

-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **


Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
ABB ITS-DR-CSV Driver, CSV Datenbank2CQG150502S4061 ITS-DR-CSV Der Treiber ITS-DR-CSV wird für die Einbindung von CSV Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
ABB ITS-DR-MYSQL Driver, MySQL Datenbank2CQG150503S4061 ITS-DR-MYSQL Der Treiber ITS-DR-MYSQL wird für die Einbindung von MySQL Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
Ähnliche Suchbegriffe für Wireshark
-
ABB ITS-DR-ORCL Driver, Oracle 11G Datenbank2CQG150505S4061 ITS-DR-ORCL Der Treiber ITS-DR-ORCL wird für die Einbindung von Oracle 11G Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
LogiLink DisplayPort Tester für EDID InformationDer DisplayPort Tester von LogiLink ermöglicht ein schnelles und einfach Auslesen der im Monitor gespeicherten EDID Daten. Angezeigt werden Auflösung, HDCP Version, Farbraum und das Ergebnis des Link Training.23,39 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Azure Information Protection Premium P1 (NCE)Azure Information Protection Premium P1 (NCE): Produktbeschreibung und Systemanforderungen Azure Information Protection Premium P1 (NCE): Produktbeschreibung und Systemanforderungen Über Azure Information Protection Premium P1 (NCE) Azure Information Protection Premium P1 (NCE) ist ein cloudbasierter Dienst von Microsoft, der Unternehmen dabei unterstützt, sensible Informationen zu klassifizieren, zu schützen und zu überwachen. Durch die Kombination von automatisierter Klassifizierung, Verschlüsselung, Rechteverwaltung und Überwachung bietet Azure Information Protection Premium P1 eine umfassende Lösung zum Schutz vertraulicher Daten in der Cloud und vor Ort. Hauptmerkmale von Azure Information Protection Premium P1 (NCE) Klassifizierung von Informationen: Automatisierte Klassifizierung von Dokumenten und E-Mails basierend auf vordefinierten Richtlinien und Benutzerdefinierter Inhalts...23,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheitshalbschuhe S3 "RAVING RANKING" anthrazit - 38 - grauUmweltfreundlich Sicherheitshalbschuhe Die Sicherheitshalbschuhe S3 "RAVING RANKING" von DIKE® in der Farbe anthrazit sind die idealen Begleiter für Ihren Arbeitsalltag. Das Obermaterial aus vollnarbigem recycelbarem Nappaleder mit pull-up Einsätzen aus PU ist besonders robust. Das Innenfutter Solidbreath® ist mit offenen Zellen, die das Schwitzen der Füße und unangenehme Gerüche verhindern. Die herausnehmbare Einlegesohle aus recyceltem EVA ist anatomisch geformt. Die Laufsohle aus umweltfreundlichem und kompaktem PU ist besonders rutschsicher. Die Zwischensohle aus recycelbarem PU-Schaum bietet hervorragende Dämpfung. Um die nötige Sicherheit kümmert sich der HighSafe-Tex® Durchtrittschutz und die Schutzkappe aus Aluminium. Verschlossen werden die Halbschuhe mit einer klassischen Schnürung. Besonderheiten Robustes Obermaterial Solidbreath® Futter, für trockene Füße Herausnehmbare, recycelte Einlegesohle Rutschsichere Laufsohle, umweltfreundlich HighSafe-Tex® Durchtrittschutz Spezifikationen Obermaterial: Leder Futter: Solidbreath®Sohle: PU Schutzkappe: Aluminium Durchtrittschutz: Textil Normen: EN ISO 20345 S3 SRC118,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.